 Charly
À moins de vivre dans une grotte de l'Himalaya, vous avez constaté que beaucoup de sociétés se font pirater !
Et tout le monde y passe: FAI, services divers, portail .Gouv, partis politiques, etc !
Dans un monde où il faut être sans cesse sur ses gardes, où les particuliers sont aussi visés, et où tous les moyens possibles seront envisagés, il est bon de rappeler que se protéger ne relève pas simplement de la paranoïa.
Ce mois-ci et au travail je me suis aperçu qu'une ancienne forme de tentative de Phishing est réapparue.
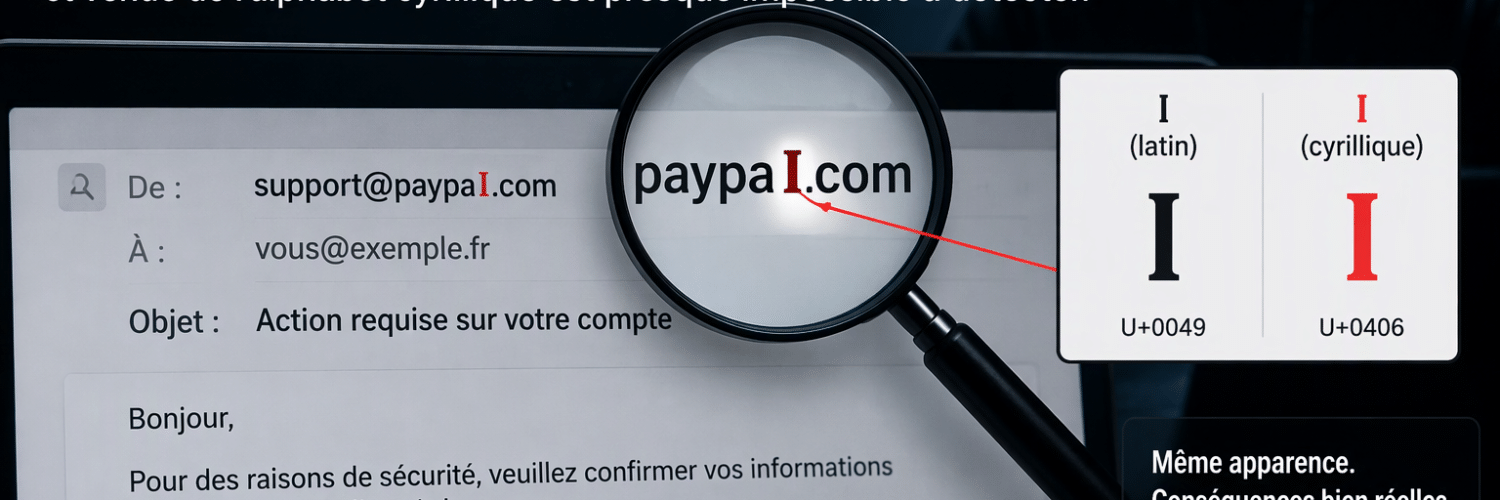
Celle-ci est très efficace, voyez plutôt : une lettre, une seule, et venue de l'alphabet cyrillique est presque impossible à détecter.
C'est un piège connu depuis une vingtaine d'années et pourtant cette arnaque revient sans que quiconque n'en parle vraiment…
Le contexte de l'époque : la première démonstration publique date de février 2005 quand un chercheur (E. Johanson) a enregistré un domaine sosie de PayPal à une conférence.
L'ICANN avait publié un communiqué dans la foulée, puis Mozilla avait livré un correctif.
Point important à ce sujet : La protection de tous les navigateurs (avec les réglages "par défaut"), est insuffisante…
Une étude USENIX de 2021 a d'ailleurs relevé des contournements dans tous les navigateurs testés.
À l'époque les chiffres étaient les suivants et ne reflètent pas obligatoirement ceux d'aujourd'hui, mais ça donne une idée : Chrome affichait le Punycode dans 64,1 % des cas, Safari 9,7 %, Firefox 6,1 %.
 Admin-Christ